Cabinet de conseil en gestion des risques : 5 livrables pour passer du diagnostic à la décision
Choisir un cabinet de conseil en gestion des risques ne revient pas à commander une simple cartographie ou à répondre à une obligation réglementaire. L’objectif est de disposer d’un dispositif utilisable par les directions et les métiers : des priorités partagées, des contrôles proportionnés, des plans d’action suivis et une capacité à poursuivre l’activité en cas d’incident. Un accompagnement pertinent relie la stratégie, les opérations, la conformité, les données et la résilience.
Ce qu’un cabinet de conseil en gestion des risques peut sécuriser
Un cabinet spécialisé apporte un regard indépendant, une méthode structurée et des compétences disponibles rapidement. Il aide l’organisation à identifier les événements susceptibles d’empêcher l’atteinte de ses objectifs, à mesurer son niveau d’exposition, puis à définir des réponses réalistes : éviter, réduire, transférer ou accepter un risque dans les limites de son appétence.
Une lecture transverse des vulnérabilités
Une mission peut couvrir plusieurs familles de risques : stratégiques, financiers, opérationnels, réglementaires, cyber, fournisseurs, fraude, qualité des données ou réputation. Cette approche évite de traiter chaque problème séparément. Une dépendance à un prestataire critique peut ainsi concerner la continuité d’activité, la cybersécurité, la conformité contractuelle et la qualité de service client.
Le cabinet intervient particulièrement avant une transformation numérique, une croissance externe, une évolution réglementaire ou l’ouverture d’un nouveau marché. Il peut aussi être sollicité après un incident. Son intervention aide alors à passer d’une gestion fondée sur l’urgence à une gouvernance capable d’anticiper les scénarios et d’arbitrer les investissements de protection.
Clarifier les responsabilités sans alourdir l’organisation
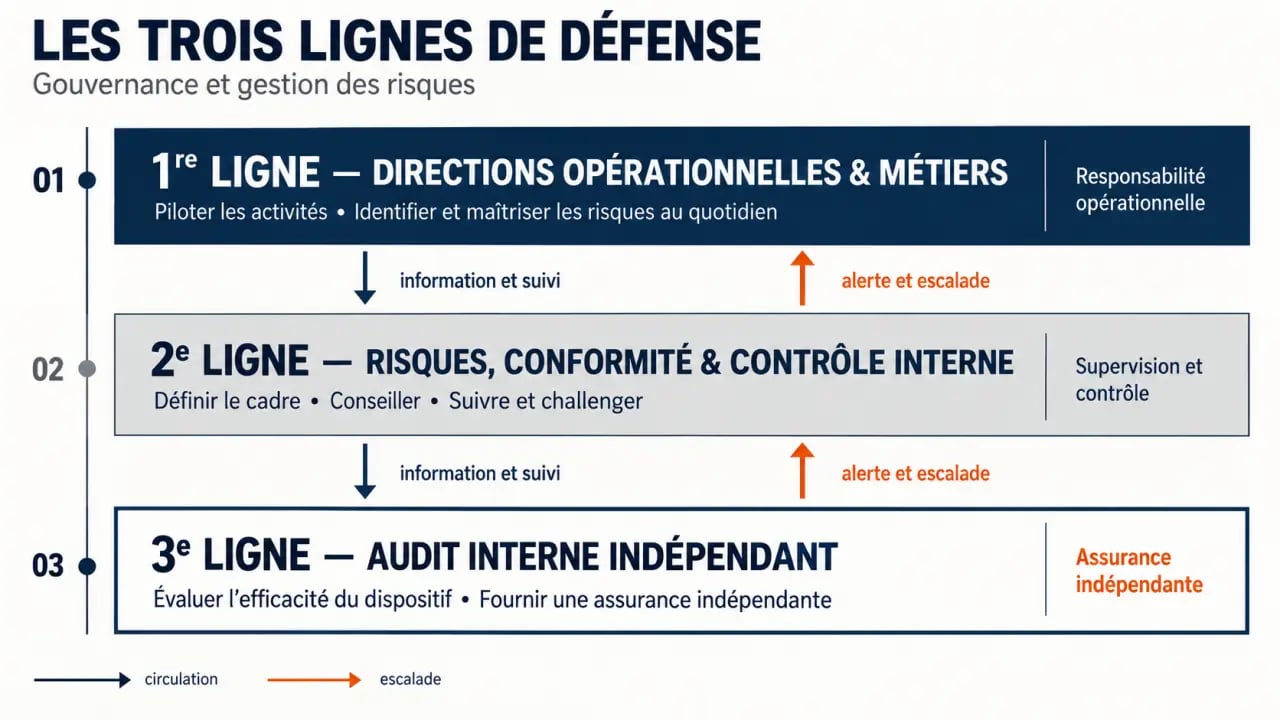
La gestion des risques gagne en efficacité lorsque les trois lignes de défense sont clairement articulées. Les directions opérationnelles maîtrisent leurs activités au quotidien. Les fonctions risques, conformité et contrôle interne définissent le cadre et suivent les écarts. L’audit interne évalue, avec indépendance, l’efficacité du dispositif. Le consultant ne remplace pas ces acteurs : il les aide à fixer les rôles, les seuils d’alerte et les circuits d’escalade.
Les cinq livrables à exiger dès le cadrage
Une prestation de conseil utile se reconnaît à ses livrables et à leur capacité à éclairer les décisions. Dès le premier échange, demandez ce qui sera remis, à quels destinataires, dans quel format et avec quelle fréquence de mise à jour.
Guide officiel pour anticiper et gérer une crise cyber — Découvrez les méthodes et exercices recommandés pour préparer votre organisation, piloter une crise cyber et renforcer sa continuité d’activité.
- Une cartographie des risques : elle recense les risques par processus, entité ou activité. Elle distingue le risque inhérent du risque résiduel, après prise en compte des contrôles existants.
- Une matrice de criticité : elle croise la probabilité, l’impact, la vulnérabilité et la vitesse de survenance. Cette lecture aide à hiérarchiser les priorités sans placer tous les risques au même niveau.
- Un plan de maîtrise : il associe chaque priorité à un responsable, à des actions de prévention ou de correction, à une échéance, à un budget éventuel et à un indicateur de suivi.
- Un référentiel de contrôle : il formalise les contrôles clés, leur fréquence, les preuves attendues et les responsables de leur exécution.
- Un tableau de bord de gouvernance : il offre au comité de direction une vue synthétique des incidents, des plans d’action en retard, des indicateurs de risque et des décisions à prendre.
Ces documents ne doivent pas finir dans une archive. Une cartographie sans propriétaire, sans revue périodique et sans lien avec le budget modifie rarement les pratiques. Le niveau de détail dépend de la maturité de l’entreprise : une PME cherchera souvent une première priorisation simple ; une ETI ou un groupe multi-entités aura besoin d’un modèle commun, déclinable localement et consolidable.
Lorsqu’un changement affecte une filiale, un fournisseur, une application ou une règle métier, l’information doit parvenir aux décideurs. Des points de remontée, des indicateurs d’alerte et un propriétaire par risque évitent qu’une mise à jour annuelle masque une dégradation progressive. La qualité de cette circulation compte souvent davantage que la sophistication graphique de la matrice.
Du contrôle interne à la continuité : transformer les constats en capacité d’action
Évaluer et renforcer le contrôle interne
Le contrôle interne regroupe les procédures et les contrôles conçus pour sécuriser les opérations, l’information financière, les données et le respect des règles. Un cabinet peut réaliser un diagnostic des processus, analyser les flux, tester les contrôles et repérer les faiblesses : séparation insuffisante des fonctions, validations non tracées, droits d’accès excessifs, procédures inadaptées ou contrôles non documentés.
Les recommandations doivent rester proportionnées. Multiplier les validations manuelles peut ralentir l’activité sans réduire le risque. Il est préférable de cibler les contrôles clés, de définir les éléments de preuve et de vérifier leur efficacité dans le temps. Lorsqu’une fonction d’audit interne manque de ressources ou d’expertise ponctuelle, son externalisation partielle peut apporter une évaluation indépendante, tout en laissant la responsabilité du dispositif à l’organisation.
Conformité et données : traiter les écarts de manière pilotable
Face à une exigence comme le RGPD, DORA, NIS 2, la CSRD, Sapin 2 ou les obligations de LCB-FT, le cabinet commence généralement par une analyse d’écart. Il compare l’existant avec les exigences visées, identifie les priorités et construit une feuille de route. Celle-ci précise les procédures à adapter, les contrôles à créer, les données à fiabiliser, les équipes à former et les instances de gouvernance à mobiliser.
La qualité des données demande une attention particulière. Un indicateur de risque imprécis, incomplet ou non réconcilié peut conduire à de mauvais arbitrages. Des règles de collecte, des contrôles de cohérence et une traçabilité des données sont nécessaires avant de déployer des outils de data analytics ou des tableaux de bord automatisés.
PCA et PRA : préparer l’interruption avant qu’elle ne survienne
Le plan de continuité d’activité, ou PCA, organise le maintien des activités essentielles en mode dégradé. Le plan de reprise d’activité, ou PRA, vise le retour à un fonctionnement normal, notamment après une indisponibilité informatique. Leur construction repose sur une BIA, ou analyse d’impact métier. Celle-ci identifie les activités critiques, les délais d’interruption acceptables, les ressources minimales, les dépendances technologiques et les prestataires indispensables.
Un plan non testé reste une hypothèse. Les exercices de crise, les simulations de cyberattaque ou l’indisponibilité d’un site permettent de vérifier la joignabilité des équipes, la qualité des annuaires, les procédures de bascule et la capacité de décision. Les écarts observés sont ensuite convertis en actions concrètes de résilience opérationnelle.
Comparer les cabinets avec des critères utiles à votre décision
La notoriété ne garantit ni une mission adaptée ni l’adhésion des équipes. Comparez les cabinets sur leur compréhension de votre secteur, la séniorité des intervenants réellement mobilisés, la clarté de leur méthode et leur capacité à produire des livrables directement exploitables.
| Critère | Ce qu’il faut vérifier | Question à poser |
|---|---|---|
| Expertise métier et sectorielle | Connaissance de vos processus, contraintes et régulateurs | Quels risques comparables avez-vous déjà traités ? |
| Méthode | Cadrage, ateliers, validation, déploiement et suivi | Qui participe aux ateliers et comment les décisions sont-elles arbitrées ? |
| Livrables | Formats, niveau de détail, propriété et actualisation | Quels documents seront directement exploitables par nos équipes ? |
| Gouvernance | Comités, reporting, responsables et gestion des alertes | Comment suivez-vous l’avancement et les points bloquants ? |
| Transfert de compétences | Formation, outils et autonomie après la mission | Comment nos équipes reprendront-elles le pilotage ? |
Demandez aussi des références vérifiables et comparables à votre contexte, sans exiger d’informations confidentielles. Un bon cabinet sait expliquer les limites de sa mission : il recommande, structure, teste et accompagne le changement. Les métiers restent responsables de l’exécution des contrôles, et la direction des arbitrages.
Organiser un premier diagnostic qui débouche sur une feuille de route
Un premier rendez-vous efficace ne demande pas une préparation exhaustive. Il est toutefois utile de réunir les procédures existantes, les incidents récents, les résultats d’audit, les obligations réglementaires prioritaires, les projets de transformation et les principales dépendances fournisseurs ou informatiques. Cette matière permet de cerner les urgences sans réduire la mission à un seul symptôme.
Le cadrage doit préciser le périmètre, les entités concernées, les interlocuteurs, les livrables attendus et les critères de réussite. La mission peut commencer par un diagnostic ciblé, puis évoluer vers la cartographie, le déploiement des contrôles, la préparation d’un PCA ou d’un PRA, ou le suivi d’une feuille de route. Cette progression limite l’effort initial et fournit à la direction des éléments concrets pour prioriser.
Pour sélectionner le bon partenaire, privilégiez un échange avec les consultants qui interviendront réellement. Leur capacité à reformuler vos enjeux, à expliquer simplement les arbitrages entre coût, conformité et continuité, puis à proposer un dispositif proportionné, constitue un signal plus fiable qu’une présentation standardisée. Un rendez-vous de cadrage doit vous laisser une vision claire de vos risques prioritaires et des prochaines décisions à prendre.